NETGEAR 2026년 11월 RAX30, RBR350, RBS350 보안 공지(CVE-2026-123180, CVE-2026-123178), 위험도 보통(Medium) 펌웨어 업데이트 방법
NETGEAR가 공개한 보안 공지(November 2026 NETGEAR Security Advisory)를 정리했습니다. 공식 페이지의 최종 갱신일은 2026년 11월 11일입니다. 공지에 담긴 취약점 중 가장 높은 위험도 등급은 보통(Medium)입니다.
영향 받는 제품과 수정 버전, 지금 확인할 순서를 아래에 차례로 적었습니다.
한눈에 보기
| 공식 제목(영문) | November 2026 NETGEAR Security Advisory |
|---|---|
| KB 문서 번호 | 000070971 |
| 위험도 | 보통(Medium) |
| CVE | CVE-2026-123180, CVE-2026-123178 |
| 영향 제품 | RAX30, RBR350, RBS350 |
| 최초 게시 | 2026년 11월 11일 |
| 수정일 | 2026년 11월 11일 |
| 공식 원문 | https://kb.netgear.com/000070971/November-2026-NETGEAR-Security-Advisory |
무슨 문제인가요
공지의 취약점은 같은 네트워크(또는 무선 범위) 안의 공격자가 시도하는 유형입니다.
NETGEAR의 제품 보안 팀(Product Security Team)은 다음 제품 취약점을 평가했으며, 아래 표에서 이러한 취약점을 해결하기 위한 안내를 제공합니다.
펌웨어 업데이트에는 제품의 보안 수정 사항, 버그 수정 사항, 새로운 기능이 포함되어 있으므로, 지원되는 장치에서는 자동 펌웨어 업데이트를 활성화할 것을 강력히 권고합니다. 구형 제품의 경우 새 펌웨어 업데이트를 가능한 한 빨리 다운로드하여 설치하거나, 다른 해결 조치가 필요한 장치에 대해 제공되는 안내를 따를 것을 권고합니다.
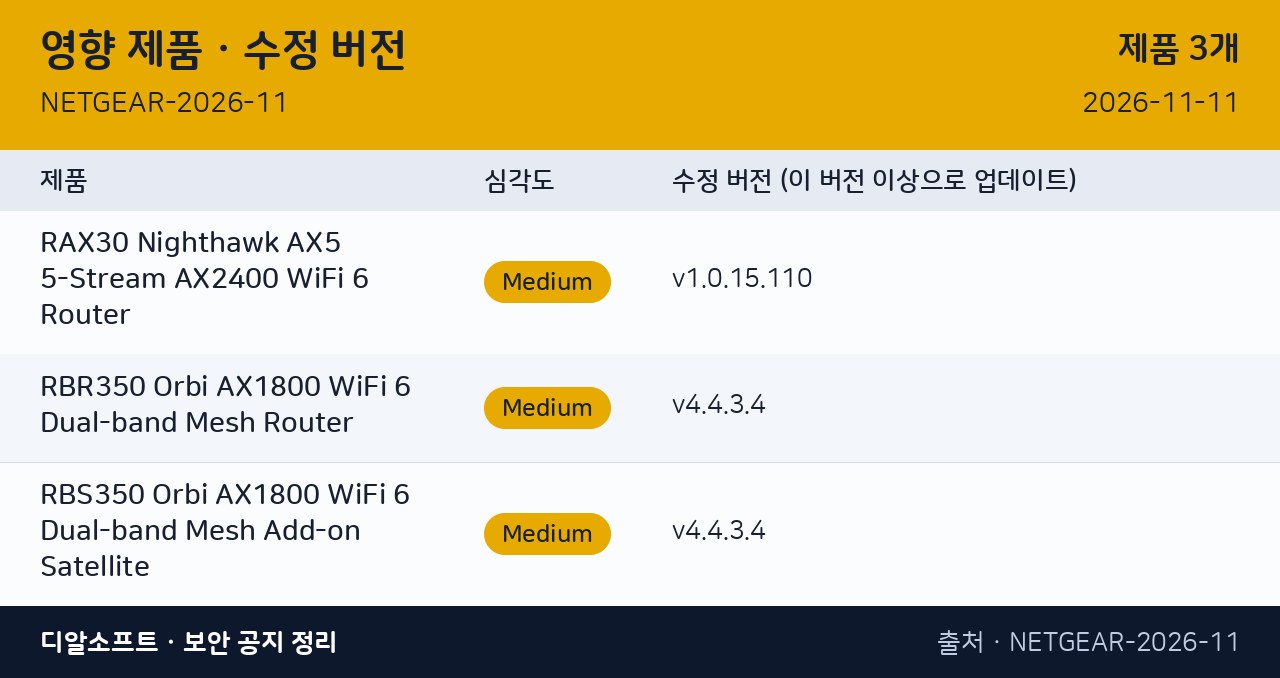
영향 받는 제품과 수정 버전
| 제품 | 해당 CVE | 수정된 펌웨어 |
|---|---|---|
| RAX30 Nighthawk AX5 5-Stream AX2400 WiFi 6 Router | CVE-2026-123180 | v1.0.15.110 |
| RBR350 Orbi AX1800 WiFi 6 Dual-band Mesh Router | CVE-2026-123178 | v4.4.3.4 |
| RBS350 Orbi AX1800 WiFi 6 Dual-band Mesh Add-on Satellite | CVE-2026-123178 | v4.4.3.4 |
지금 해야 할 일
- 내 기기의 정확한 모델명과 하드웨어 버전(V1, V2 등)을 확인합니다. 기기 뒷면 라벨이나 관리 화면에 적혀 있습니다.
- 위 표에서 내 모델과 하드웨어 버전에 해당하는 줄을 찾아, 현재 펌웨어가 수정된 펌웨어보다 낮으면 업데이트합니다.
- 펌웨어는 NETGEAR 공식 지원 사이트(아래 공식 자료 링크)에서 내 모델에 맞는 파일을 받아 안내에 따라 적용하세요.
- 기기 관리 화면을 인터넷에 직접 노출하지 말고, 기본 비밀번호를 바꾸고, 가능하면 HTTPS로만 접속하세요.
NETGEAR 공식 권고
자동 업데이트가 활성화된 기기에는 이 패치가 이미 적용되어 있을 수 있습니다. 그렇지 않은 경우 펌웨어 버전을 확인하고 최신 버전으로 업데이트하시기 바랍니다.
CVE별 상세
CVE-2026-123180 · 보통(Medium)
NETGEAR Nighthawk RAX30에 인증 누락 취약점이 존재합니다.
- 벡터: CVSS:4.0/AV:A/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N/E:U/V:D/RE:L/U:Amber
- 공격 경로: 인접 네트워크(같은 망·무선 범위)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 필요 없음(인증 불필요)
- 사용자 조작: 필요 없음
- 영향: 기밀성 높음 · 무결성 높음 · 가용성 높음
- 영향 모델: RAX30
- 수정 펌웨어: RAX30 v1.0.15.110
RAX30에 존재하는 인증 누락 취약점으로 인해, WiFi 네트워크에 인증된 네트워크 인접 공격자가 장치에 인증하지 않고도 민감한 정보를 획득하고 관리자 자격 증명을 포함한 장치 설정을 변조할 수 있습니다. 이는 라우터의 기밀성, 무결성 및 가용성에 영향을 미칩니다.
CVE-2026-123178 · 보통(Medium)
NETGEAR Orbi RBR350 모델의 불충분한 입력 값 검증 취약점
- 벡터: CVSS:4.0/AV:A/AC:L/AT:N/PR:H/UI:N/VC:N/VI:H/VA:N/SC:N/SI:N/SA:N/E:U/V:D/RE:L/U:Amber
- 공격 경로: 인접 네트워크(같은 망·무선 범위)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 높은 권한 계정 필요
- 사용자 조작: 필요 없음
- 영향: 기밀성 없음 · 무결성 높음 · 가용성 없음
- 영향 모델: RBR350, RBS350
- 수정 펌웨어: RBR350 v4.4.3.4, RBS350 v4.4.3.4
Orbi RBR350 모델의 불충분한 입력 검증 취약점으로 인해, 로컬 네트워크에 연결된 인증된 관리자가 허가되지 않은 명령을 실행하고 라우터의 소프트웨어와 기능을 수정할 수 있으며, 이로 인해 영향을 받는 장치의 무결성이 손상될 수 있습니다.
공식 자료
이 글은 NETGEAR(넷기어) 공식 보안 공지를 바탕으로 디알소프트가 자동으로 정리했습니다(공지 확인 시각 2026-11-21 16:23). 번역·요약 과정에서 오류가 있을 수 있으니 수정 버전 같은 중요한 내용은 반드시 공식 원문으로 다시 확인하세요.