NETGEAR 2026년 10월 CAX30, RAX30, RAX5 외 10종 보안 공지(CVE-2026-11732, CVE-2026-11731 외 4건), 위험도 보통(Medium) 펌웨어 업데이트 방법
NETGEAR가 공개한 보안 공지(October 2026 NETGEAR Security Advisory)를 정리했습니다. 공식 페이지의 최종 갱신일은 2026년 11월 12일입니다. 공지에 담긴 취약점 중 가장 높은 위험도 등급은 보통(Medium)입니다.
영향 받는 제품과 수정 버전, 지금 확인할 순서를 아래에 차례로 적었습니다.
한눈에 보기
| 공식 제목(영문) | October 2026 NETGEAR Security Advisory |
|---|---|
| KB 문서 번호 | 000070958 |
| 위험도 | 보통(Medium) |
| CVE | CVE-2026-11732, CVE-2026-11731, CVE-2026-11730, CVE-2026-9218, CVE-2026-107918, CVE-2026-107917 |
| 영향 제품 | CAX30, RAX30, RAX5, RAXE300, RAX29, RAX28, EX3700, EX6120, CBR40, R7000, R7000P, RAX40 외 1종 |
| 최초 게시 | 2026년 10월 15일 |
| 수정일 | 2026년 11월 12일 |
| 공식 원문 | https://kb.netgear.com/000070958/October-2026-NETGEAR-Security-Advisory |
무슨 문제인가요
공지의 취약점은 같은 네트워크(또는 무선 범위) 안의 공격자가 시도하는 유형입니다.
NETGEAR의 제품 보안팀(Product Security Team)은 다음 제품 취약점을 평가했으며, 아래 표에서 이러한 취약점을 해결하기 위한 안내를 제공합니다.
펌웨어 업데이트에는 제품의 보안 수정 사항, 버그 수정 사항, 신규 기능이 포함되어 있으므로, 지원되는 장치에서는 자동 펌웨어 업데이트를 활성화할 것을 강력히 권고합니다. 구형 제품의 경우에는 새 펌웨어 업데이트를 가능한 한 빨리 다운로드하여 설치하시거나, 다른 해결 절차가 필요한 장치에 대해 제공된 안내를 따르실 것을 권고합니다.
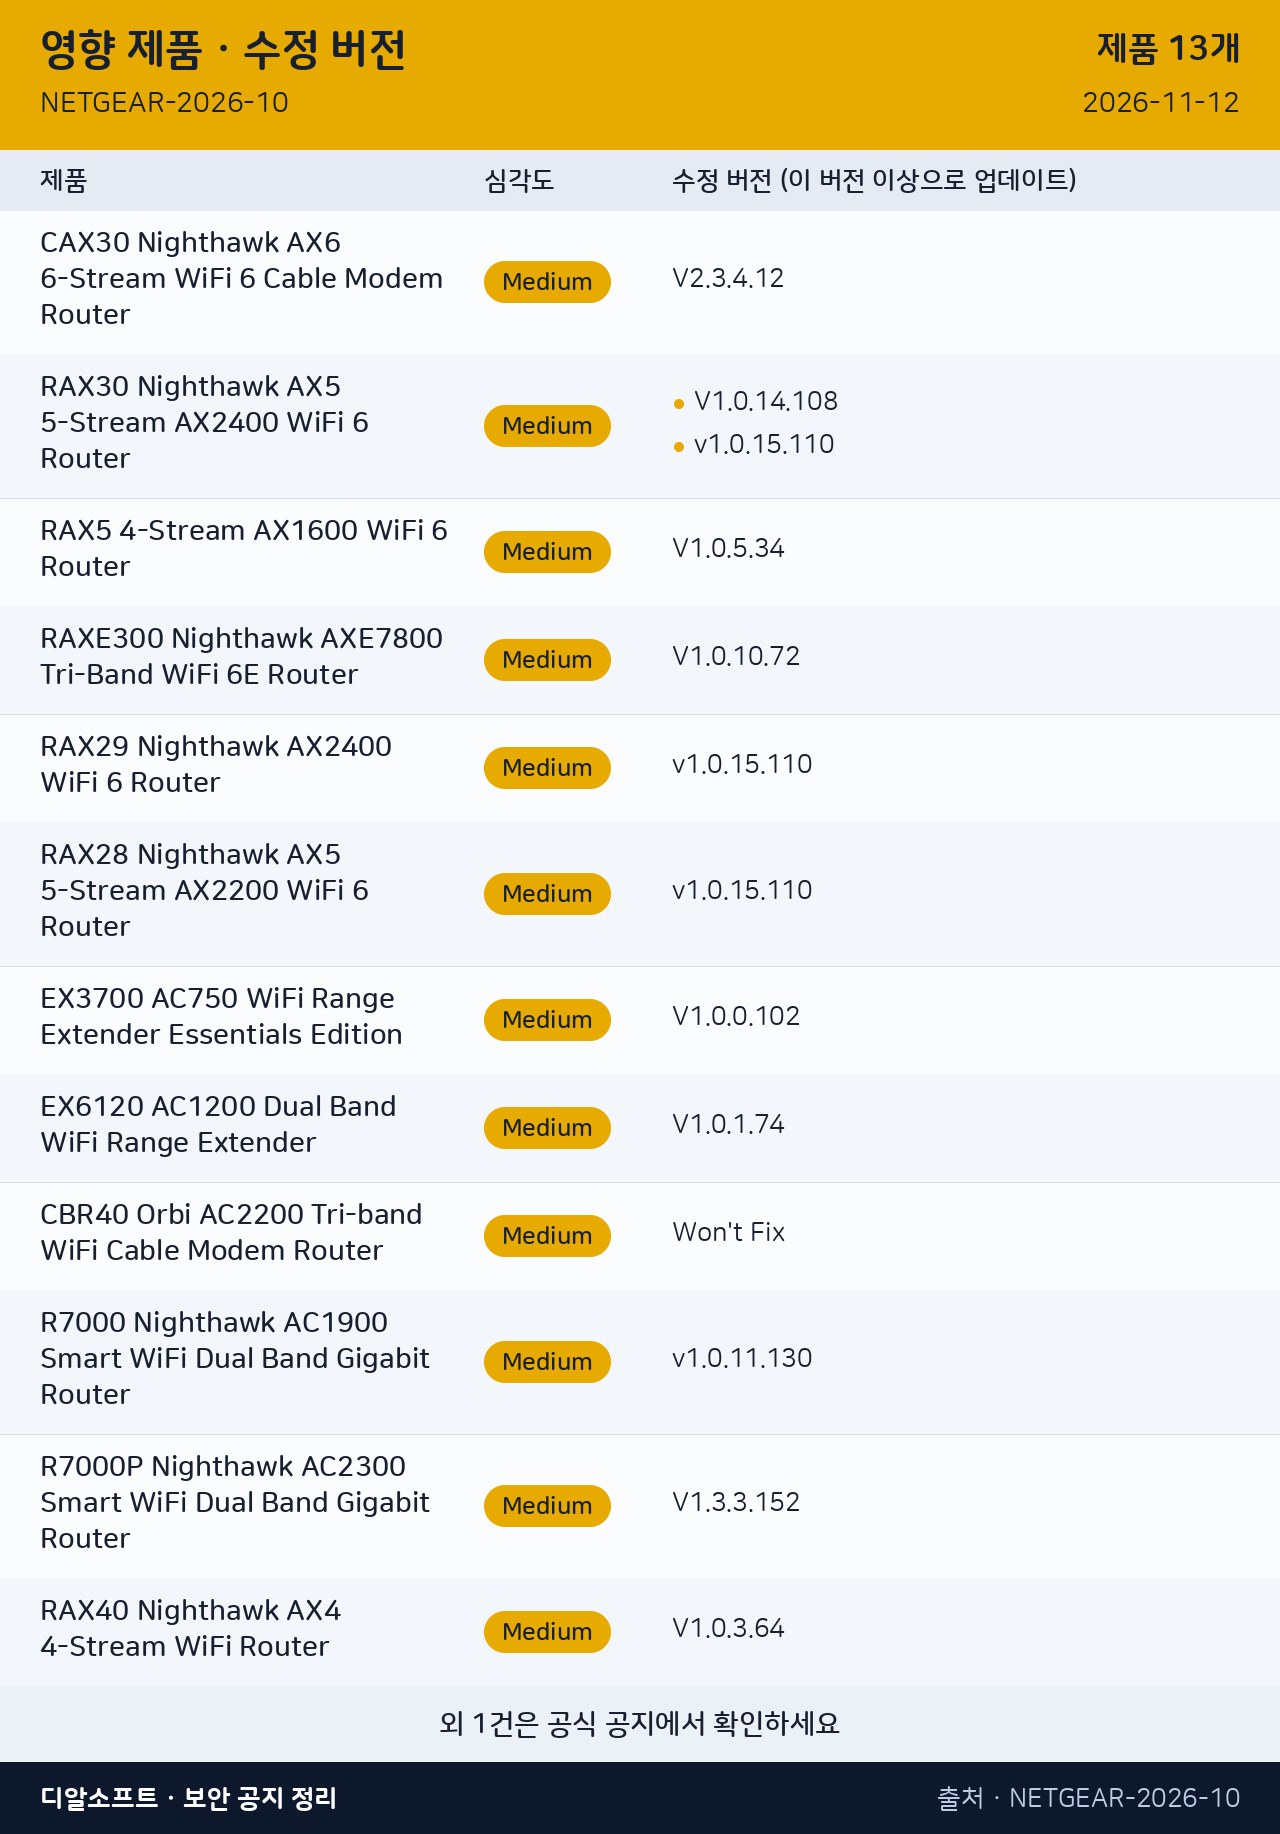
영향 받는 제품과 수정 버전
| 제품 | 해당 CVE | 수정된 펌웨어 |
|---|---|---|
| CAX30 Nighthawk AX6 6-Stream WiFi 6 Cable Modem Router | CVE-2026-11732 | V2.3.4.12 |
| RAX30 Nighthawk AX5 5-Stream AX2400 WiFi 6 Router | CVE-2026-11732, CVE-2026-11731 | V1.0.14.108 v1.0.15.110 |
| RAX5 4-Stream AX1600 WiFi 6 Router | CVE-2026-11732 | V1.0.5.34 |
| RAXE300 Nighthawk AXE7800 Tri-Band WiFi 6E Router | CVE-2026-11732 | V1.0.10.72 |
| RAX29 Nighthawk AX2400 WiFi 6 Router | CVE-2026-11731 | v1.0.15.110 |
| RAX28 Nighthawk AX5 5-Stream AX2200 WiFi 6 Router | CVE-2026-11731 | v1.0.15.110 |
| EX3700 AC750 WiFi Range Extender Essentials Edition (EoS) | CVE-2026-11730 | V1.0.0.102 |
| EX6120 AC1200 Dual Band WiFi Range Extender | CVE-2026-11730 | V1.0.1.74 |
| CBR40 Orbi AC2200 Tri-band WiFi Cable Modem Router (EoS) | CVE-2026-9218 | Won't Fix |
| R7000 Nighthawk AC1900 Smart WiFi Dual Band Gigabit Router (EoS) | CVE-2026-9218 | v1.0.11.130 |
| R7000P Nighthawk AC2300 Smart WiFi Dual Band Gigabit Router (EoS) | CVE-2026-9218 | V1.3.3.152 |
| RAX40 Nighthawk AX4 4-Stream WiFi Router (EoS) | CVE-2026-9218 | V1.0.3.64 |
| R7300DST Nighthawk AC1900 DST Router & Adapter (EoS) | CVE-2026-107918, CVE-2026-107917 | Won't Fix |
지금 해야 할 일
- 내 기기의 정확한 모델명과 하드웨어 버전(V1, V2 등)을 확인합니다. 기기 뒷면 라벨이나 관리 화면에 적혀 있습니다.
- 위 표에서 내 모델과 하드웨어 버전에 해당하는 줄을 찾아, 현재 펌웨어가 수정된 펌웨어보다 낮으면 업데이트합니다.
- 펌웨어는 NETGEAR 공식 지원 사이트(아래 공식 자료 링크)에서 내 모델에 맞는 파일을 받아 안내에 따라 적용하세요.
- (EoS)로 표시된 모델은 지원 종료 단계로, NETGEAR가 추가 보안 업데이트 계획이 없다고 밝혔습니다. 해당 모델을 쓰고 있다면 교체를 검토하세요.
- 기기 관리 화면을 인터넷에 직접 노출하지 말고, 기본 비밀번호를 바꾸고, 가능하면 HTTPS로만 접속하세요.
NETGEAR 공식 권고
자동 업데이트가 활성화된 기기에는 이 패치가 이미 적용되어 있을 수 있습니다. 그렇지 않은 경우 펌웨어 버전을 확인하고 최신 버전으로 업데이트하시기 바랍니다.
NETGEAR 표 아래 안내
(EoS)로 표시된 모델은 지원 종료(End-of-Support) 단계에 도달했으며, 보안 업데이트가 계획되어 있지 않습니다. NETGEAR는 지속적인 보안 지원을 받으려면 이러한 장치를 사용 중단하고 더 새로운 NETGEAR 장치로 업그레이드할 것을 강력히 권장합니다.
CVE별 상세
CVE-2026-11732 · 보통(Medium)
일부 NETGEAR RAX/CAX 시리즈 라우터의 불충분한 입력 값 검증 취약점
- 벡터: CVSS:4.0/AV:A/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N/E:U/V:D/RE:L/U:Amber
- 공격 경로: 인접 네트워크(같은 망·무선 범위)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 필요 없음(인증 불필요)
- 사용자 조작: 필요 없음
- 영향: 기밀성 높음 · 무결성 높음 · 가용성 높음
- 영향 모델: CAX30, RAX30, RAX5, RAXE300
- 수정 펌웨어: CAX30 V2.3.4.12, RAX30 V1.0.14.108, RAX5 V1.0.5.34, RAXE300 V1.0.10.72
영향을 받는 라우터의 웹사이트 차단 기능(Block Sites)에 존재하는 불충분한 입력값 검증 취약점으로 인해, 네트워크 접근 권한(예: WiFi 자격 증명)을 가진 인접 네트워크 공격자가 허가되지 않은 명령을 실행할 수 있습니다. 이 취약점은 영향을 받는 라우터의 기밀성, 무결성 및 가용성에 영향을 미칠 수 있습니다. 이 취약점은 Block Sites 기능이 활성화된 영향을 받는 라우터에서만 발생할 수 있습니다.
CVE-2026-11731 · 보통(Medium)
일부 NETGEAR RAX 시리즈 라우터에 인증 우회 취약점이 존재합니다.
- 벡터: CVSS:4.0/AV:A/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N/E:U/AU:Y/V:D/U:Amber
- 공격 경로: 인접 네트워크(같은 망·무선 범위)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 필요 없음(인증 불필요)
- 사용자 조작: 필요 없음
- 영향: 기밀성 높음 · 무결성 높음 · 가용성 높음
- 영향 모델: RAX30, RAX29, RAX28
- 수정 펌웨어: RAX28 v1.0.15.110, RAX29 v1.0.15.110, RAX30 v1.0.15.110
영향을 받는 RAX 시리즈 라우터에 존재하는 인증 우회 취약점으로 인해, 영향을 받는 장치의 관리 서비스에 인접 접근 권한을 가진 인증되지 않은 공격자가 특정 장치 정보에 접근하거나 관리 설정을 수정할 수 있습니다. 이 취약점은 관리 데이터의 기밀성 또는 무결성과 장치 관리 기능의 가용성에 영향을 미칠 수 있습니다.
CVE-2026-11730 · 보통(Medium)
일부 NETGEAR EX 시리즈 익스텐더의 세션 무작위성 부족 취약점
- 벡터: CVSS:4.0/AV:A/AC:L/AT:P/PR:L/UI:N/VC:H/VI:H/VA:N/SC:N/SI:N/SA:N/E:U/V:D/RE:L/U:Amber
- 공격 경로: 인접 네트워크(같은 망·무선 범위)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 낮은 권한 계정 필요
- 사용자 조작: 필요 없음
- 영향: 기밀성 높음 · 무결성 높음 · 가용성 없음
- 영향 모델: EX3700, EX6120
- 수정 펌웨어: EX3700 V1.0.0.102 (EoS), EX6120 V1.0.1.74
영향을 받는 NETGEAR 익스텐더에는 세션 무작위성 부족 취약점이 존재하여, 네트워크에 접근할 수 있는(예: WiFi 자격 증명을 보유한) 인접 네트워크 공격자가 유효한 세션 식별자를 예측하고 웹 관리 포털에서 인증된 관리자 세션을 탈취할 수 있습니다.
CVE-2026-9218 · 보통(Medium)
일부 NETGEAR 라우터에 존재하는 불충분한 입력값 검증 취약점
- 벡터: CVSS:4.0/AV:A/AC:L/AT:N/PR:H/UI:N/VC:N/VI:H/VA:N/SC:N/SI:N/SA:N/E:U/V:D/RE:L/U:Amber
- 공격 경로: 인접 네트워크(같은 망·무선 범위)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 높은 권한 계정 필요
- 사용자 조작: 필요 없음
- 영향: 기밀성 없음 · 무결성 높음 · 가용성 없음
- 영향 모델: CBR40, R7000, R7000P, RAX40
- 수정 펌웨어: CBR40 Won't Fix (EoS), R7000 v1.0.11.130 (EoS), R7000P V1.3.3.152 (EoS), RAX40 V1.0.3.64 (EoS)
영향을 받는 라우터의 시간 서버(NTP) 설정에 입력값 검증이 미흡한 취약점이 존재하여, 라우터의 로컬 네트워크에 연결되어 있고 라우터의 관리자 자격 증명을 보유한 공격자가 라우터에서 승인되지 않은 명령을 실행할 수 있습니다. 이 취약점은 영향을 받는 라우터의 무결성에 영향을 줄 수 있습니다. 영향을 받는 라우터의 기밀성이나 가용성에는 영향이 없습니다.
CVE-2026-107918 · 보통(Medium)
NETGEAR R7300 라우터에 불충분한 입력값 검증 취약점이 존재합니다.
- 벡터: CVSS:4.0/AV:A/AC:L/AT:N/PR:H/UI:N/VC:N/VI:H/VA:N/SC:N/SI:N/SA:N/E:U/V:D/RE:L/U:Amber
- 공격 경로: 인접 네트워크(같은 망·무선 범위)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 높은 권한 계정 필요
- 사용자 조작: 필요 없음
- 영향: 기밀성 없음 · 무결성 높음 · 가용성 없음
- 영향 모델: R7300DST
- 수정 펌웨어: R7300DST Won't Fix (EoS)
R7300 라우터의 LAN Setup 기능에 입력값 검증 미흡 취약점이 존재하여, 로컬 네트워크에 연결된 인증된 관리자가 라우터에서 허가되지 않은 동작을 수행할 수 있습니다. 이 문제는 라우터 소프트웨어의 시뮬레이션 버전을 사용한 통제된 연구 환경에서의 테스트를 통해 확인되었으며, 실제 상용 물리 장치에서는 확인되지 않았습니다.
CVE-2026-107917 · 보통(Medium)
NETGEAR R7300 라우터에 불충분한 입력 값 검증 취약점이 존재합니다.
- 벡터: CVSS:4.0/AV:A/AC:L/AT:N/PR:H/UI:N/VC:N/VI:H/VA:N/SC:N/SI:N/SA:N/E:U/V:D/RE:L/U:Amber
- 공격 경로: 인접 네트워크(같은 망·무선 범위)
- 공격 난이도: 낮음(쉽게 시도 가능)
- 필요 권한: 높은 권한 계정 필요
- 사용자 조작: 필요 없음
- 영향: 기밀성 없음 · 무결성 높음 · 가용성 없음
- 영향 모델: R7300DST
- 수정 펌웨어: R7300DST Won't Fix (EoS)
R7300 라우터의 PPPoE Setup 기능에 있는 불충분한 입력 값 검증 취약점으로 인해, 로컬 네트워크에 연결된 인증된 관리자가 라우터에서 무단 작업을 수행할 수 있습니다. 이 문제는 라우터 소프트웨어의 시뮬레이션 버전을 사용한 통제된 연구 환경에서의 테스트를 통해 확인되었으며, 실제 상용 장치에서는 확인되지 않았습니다.
공식 자료
이 글은 NETGEAR(넷기어) 공식 보안 공지를 바탕으로 디알소프트가 자동으로 정리했습니다(공지 확인 시각 2026-11-21 16:24). 번역·요약 과정에서 오류가 있을 수 있으니 수정 버전 같은 중요한 내용은 반드시 공식 원문으로 다시 확인하세요.